
Wie sicher ist Quantenkommunikation unter realen Bedingungen – und was können gezielte Angriffe über ihre Stärken und Schwachstellen verraten?
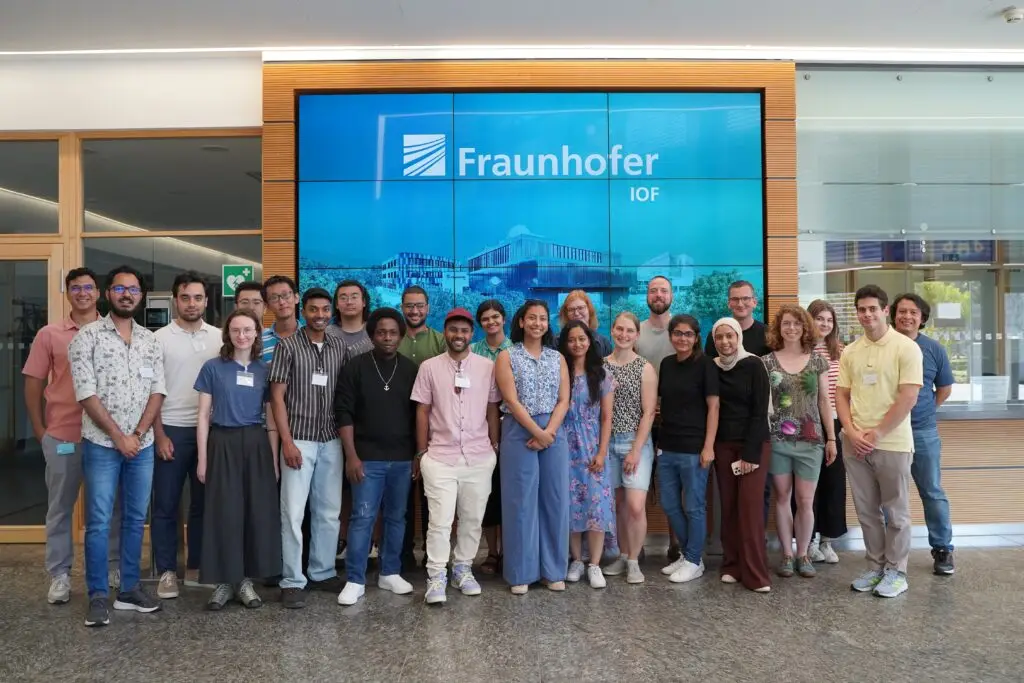
Beim zweiten Quantum Hackathon am Fraunhofer IOF in Jena gingen rund 20 internationale Teilnehmende diesen Fragen praktisch auf den Grund.
Zwei Tage lang arbeiteten sie gemeinsam daran, ein reales Quantenkommunikationssystem zu untersuchen, Signale abzufangen und die Auswirkungen ihrer Eingriffe auszuwerten.
Was ist Quantum Hacking?
Auch quantensichere Systeme müssen sich in der Praxis bewähren
Quantenkommunikation nutzt einzelne Lichtteilchen – sogenannte Photonen – und deren quantenphysikalische Eigenschaften, um Informationen besonders sicher zu übertragen. Ein unbemerkter Zugriff auf eine quantenverschlüsselte Verbindung ist grundsätzlich nicht möglich: Jeder Eingriff verändert das System und kann dadurch erkannt werden.
Das bedeutet jedoch nicht, dass reale Quantenkommunikationssysteme automatisch unangreifbar sind. Sie bestehen aus optischen und elektronischen Komponenten, Messgeräten, Steuerungen und Software. Diese praktische Umsetzung kann Eigenschaften oder Schwachstellen aufweisen, die sich gezielt untersuchen lassen.
Quantum Hacking
setzt genau hier an. Es geht nicht darum, die Gesetze der Quantenphysik zu umgehen. Stattdessen werden reale Systeme unter kontrollierten Bedingungen angegriffen, um besser zu verstehen, wie sie reagieren, welche Spuren ein Eingriff hinterlässt und wie zukünftige Anwendungen noch robuster gestaltet werden können.
Quantum Hacking bedeutet nicht, die Gesetze der Quantenphysik zu umgehen – das ist unmöglich. Stattdessen nutzen Angreifer Eigenschaften oder Grenzen der verwendeten Hardware oder Protokolle aus. Solche Angriffe zeigen, wie wichtig es ist, QKD-Systeme sorgfältig zu entwickeln und gründlich zu testen, damit die erzeugten Schlüssel wirklich sicher bleiben.
Zwei Tage voller Ideen und Experimente
Zwei Tage, ein reales Quantensystem und eine Frage: Wie sicher ist Quantenkommunikation, wenn jemand wirklich versucht mitzuhören?
Am ersten Tag lernten die Teams den experimentellen Aufbau kennen und machten sich mit Alice, Bob und Eve vertraut. Sie verfolgten den Weg der Photonen durch das System und bekamen ein Gefühl dafür, wie aus einzelnen Messereignissen übertragene Information entsteht. Dabei wurde schnell klar: Zwischen einem theoretischen Protokoll und einem funktionierenden Experiment liegen einige Herausforderungen.
Ein Blick hinter die Kulissen durfte dabei nicht fehlen: Bei Laborführungen durch das Fraunhofer IOF lernten die Teilnehmenden Quantenkommunikationssysteme kennen, an denen aktuell geforscht wird. Anschließend ging es auf den Spuren von Carl Zeiss, Ernst Abbe und Otto Schott durch Jena – bevor der erste Tag bei einem gemeinsamen Abendessen ausklang.
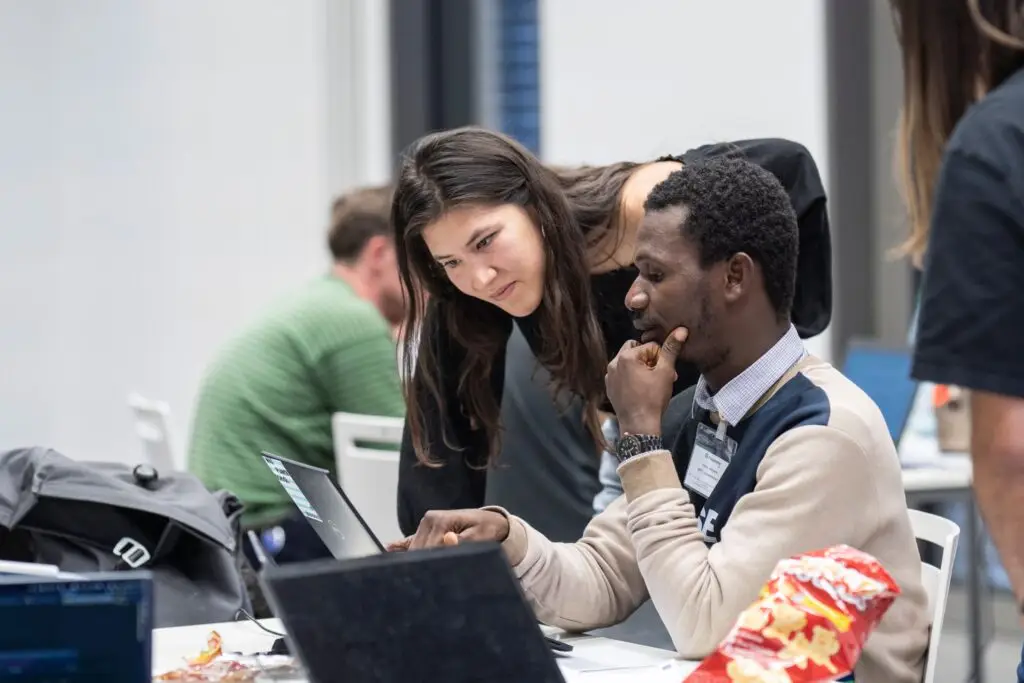
Am zweiten Tag wechselte die Perspektive: Aus Beobachtern wurden Quantum Hacker. In der Rolle von Eve arbeiteten die Teams mit realen Messdaten aus dem Quantenkanal. Zwischen Zeitstempeln, Detektionsereignissen und statistischen Mustern galt es, Zusammenhänge zu erkennen und möglichst viel über die übertragene Information herauszufinden.
Dabei waren technisches Verständnis, Kreativität und Teamarbeit gleichermaßen gefragt. Die Teams mussten ihre Beobachtungen interpretieren, eigene Ansätze entwickeln und immer wieder überprüfen, was ihre Ergebnisse tatsächlich über die Sicherheit der Kommunikation aussagen.
Zum Abschluss präsentierten die Teams ihre Ergebnisse vor der Jury: Wie erfolgreich war der Angriff? Welche Spuren hat Eve hinterlassen? Und hätten Alice und Bob überhaupt bemerkt, dass jemand mitgehört hat?
Eine wichtige Größe bleibt dabei die Quantum Bit Error Rate (QBER). Sie beschreibt den Anteil fehlerhafter Bits und liefert Hinweise darauf, ob eine Übertragung zuverlässig ist – oder ob möglicherweise jemand seine Finger im Spiel hatte.
Alice (Source)
Erzeugt schwache kohärente Lichtpulse und kodiert Zufallsbits über time bins (early/late) und relative Phase. Die Pulse werden über eine optische Faser an Bob übertragen.
Bob (Detector)
Misst die eingehenden Pulse mit zufällig gewählten Basen mittels Einzelphotonendetektoren und kommuniziert über einen klassischen Kanal mit Alice, um die zur Schlüsselbildung geeigneten Bits zu bestimmen.
Eve (Hacker)
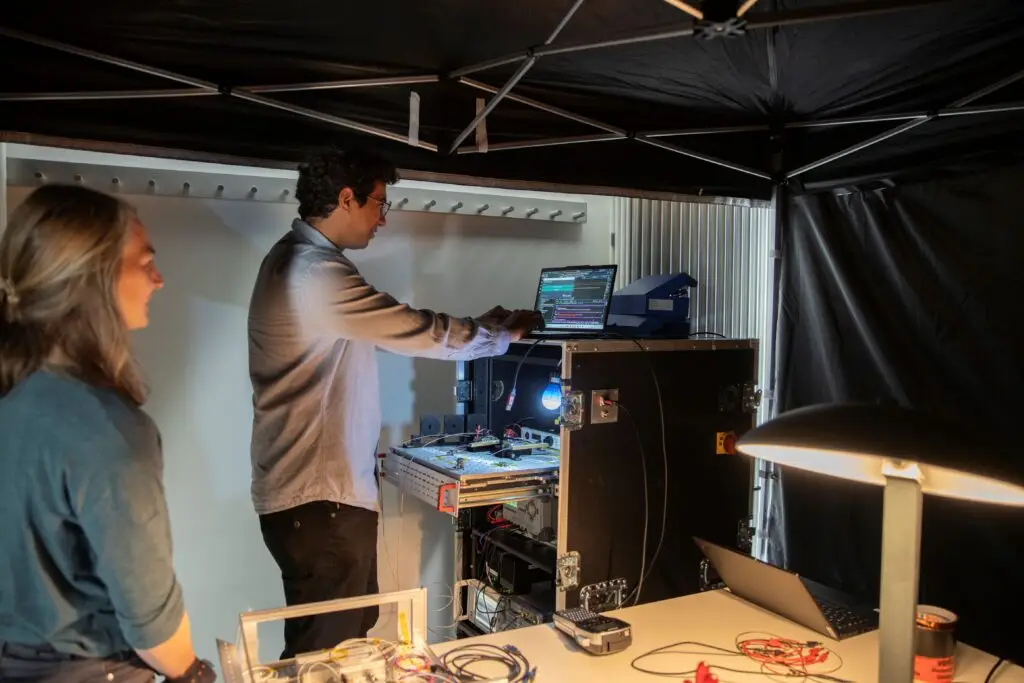
Die Teilnehmenden konnten das Quantensignal mit bereitgestellten Laborgeräten beeinflussen, darunter ein Arbitrary Waveform Generator (AWG), ein Phase Modulator, ein Intensity Modulator sowie weitere optische Komponenten.
Der Aufbau ermöglichte es, gezielte Manipulationen am Quantensignal vorzunehmen und deren Auswirkungen auf die Quantum Bit Error Rate (QBER) zu beobachten.
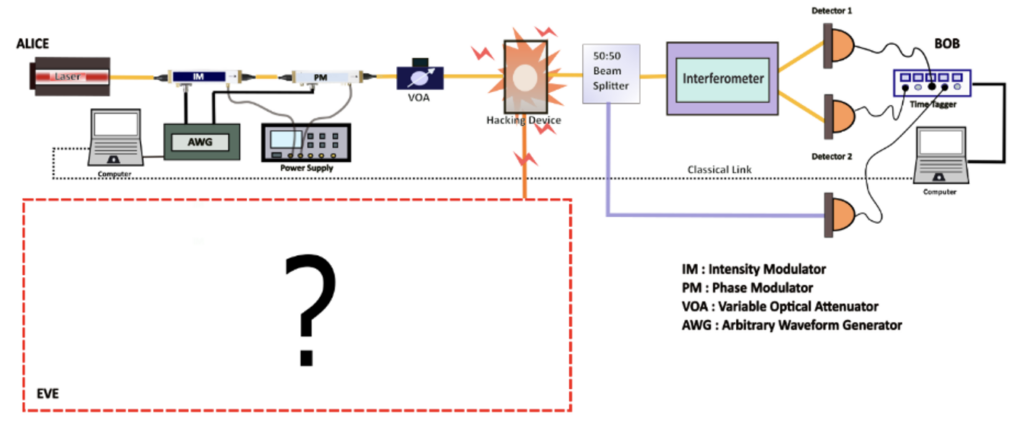
Abb. 1. Versuchsaufbau für den Quantum Hackathon.
Der Hackathon brachte viele eindrucksvolle Momente hervor
Die Teams entwickelten kreative Ansätze, um das System herauszufordern.
Der direkte Vergleich zwischen Theorie und realem Verhalten des Systems sorgte für zahlreiche Aha-Effekte.
Die Teilnehmenden erfuhren aus erster Hand, warum Quantenkommunikation als zukunftssichere Technologie gilt: Jeder Angriff hinterlässt messbare Spuren.
Stimmen von Teilnehmenden
„
„Der Hackathon bot eine tolle Gelegenheit, die Theorie aus dem Studium mit realer Hardware und praktischen Herausforderungen zu verbinden. Von der Quantenkommunikation bis zur Datenanalyse konnten wir wertvolle Erfahrungen sammeln. Eine bereichernde Veranstaltung mit großartiger Atmosphäre!“
„
„
„So ein fantastisches Event! Die Einblicke in die reale Quantenkommunikation und die Analyse von Einzelphotonen-Zeitstempeldaten während des Q-PEN-Projekts am Fraunhofer IOF waren einfach großartig. Vielen Dank an das gesamte Team von Fraunhofer IOF und ISI für diese unvergessliche Erfahrung!“
„
„
Trotz fehlender Vorkenntnisse gewann ich dank der Einführung und Vorträge ein solides Verständnis von QKD – und hoffe sehr, dass ihr auch künftig solch praxisnahe, persönlich betreute Hands-on-Hackathons anbietet.
„
„
Die Hackathon-Challenge basierte auf einem realistischen QKD-Szenario – einem Photon-Number-Splitting-Angriff – und zeigte, wie sich Imperfektionen von Lichtquellen ausnutzen lassen. Durch das Arbeiten an einem photonic Setup mit Lasern und Detektoren wurde das Zusammenspiel von Theorie und Experiment unmittelbar erfahrbar.
„
„
Der Quantum Hackathon am Fraunhofer IOF war für mich eine warmherzige und inspirierende Einführung in mein zukünftiges Forschungsfeld — an der Schnittstelle von Quantentechnologien und Cybersicherheit. Hervorragend organisiert, bereichernd und voller Freude. Ich hoffe sehr, diese Community bald wiederzutreffen. Vielleicht schon bei der nächsten Ausgabe!
„
Ausblick: Wie geht es weiter?